
全球IT供应链
国际运输+IT运维外包+自营骨干网
核心摘要:分支数量持续增长、运营商线路日益多元、关键应用频现卡顿、故障定位愈发困难——上述问题已成为2026年多分支企业网络运维中的普遍挑战。SD-WAN组网方案通过集中管控、智能选路与ZTP零接触部署等能力,助力企业从被动连通迈向统一运营。本文提供5项自检清单与4步部署流程,并辅以真实案例参考,帮助企业评估自身网络架构是否需要升级。
企业在开设新门店或办公室时,传统做法通常只需新增一条宽带线路与一台网络设备。然而,当分支数量达到一定规模后,不同地域选用不同运营商、设备型号与配置标准的现实,使得原本简单的连接问题逐渐演化为管理层面的系统性难题。
具体而言,多分支网络运维往往面临以下三类困境:
各分支依据当地资源选择运营商与接入方式,总部需面对多样化设备与差异化配置。某分支策略调整后,其他地点难以同步执行,久而久之便形成多套配置并存的局面。网络出现异常时,运维人员往往需要分别排查运营商线路、设备状态与分支配置,缺乏统一的故障诊断视角。
视频会议、ERP办公系统、文件传输及普通网页访问共用同一网络通道,但它们对时延、抖动与带宽的需求存在显著差异。若缺乏明确的业务分级策略,网络拥堵时关键应用将与普通流量争抢资源,直接影响业务协作效率与员工体验。
传统部署方式要求技术人员赴现场完成设备安装、线路调试与逐项配置。当分支分布广泛、开店节奏紧凑或现场缺乏专业人员时,部署周期与变更复杂度均会显著增加。
据Gartner预测,至2026年底,约60%的新SD-WAN采购将纳入SASE(安全访问服务边缘)体系。全球SD-WAN市场规模预计将达到91.4亿美元,年复合增长率约为31.2%。
上述数据表明,SD-WAN已不再是一项前沿技术探索,而是多分支企业应对网络管理复杂度持续上升的主流解决方案。其核心价值并非单纯增加链路带宽,而是通过软件定义的方式,将多运营商网络资源纳入统一管控,并根据业务意图实现流量的智能调度。
| 对比维度 | SD-WAN组网 | MPLS专线 | 传统VPN |
|---|---|---|---|
| 建设成本 | 中等,可复用现有宽带/4G/5G链路,广域网开支预计降低30%-50% | 极高,专线月租费用高昂 | 极低 |
| 部署周期 | 1-7天,支持ZTP零接触部署,最快5分钟完成入网 | 数周至数月,依赖运营商施工进度 | 1-3天 |
| 网络质量 | 智能选路,南北向时延可控制在30ms以内 | 稳定可靠,时延通常在10ms以内 | 尽力而为,无质量保障 |
| 可靠性 | 秒级自动切换至备用链路 | 需运营商介入协调,切换时间较长 | 需手动重建隧道 |
| 运维管理 | 云端集中可视化管理,单名工程师即可管理数百个站点 | 需依赖运营商,企业自主运维权限低 | 无集中管理平台 |
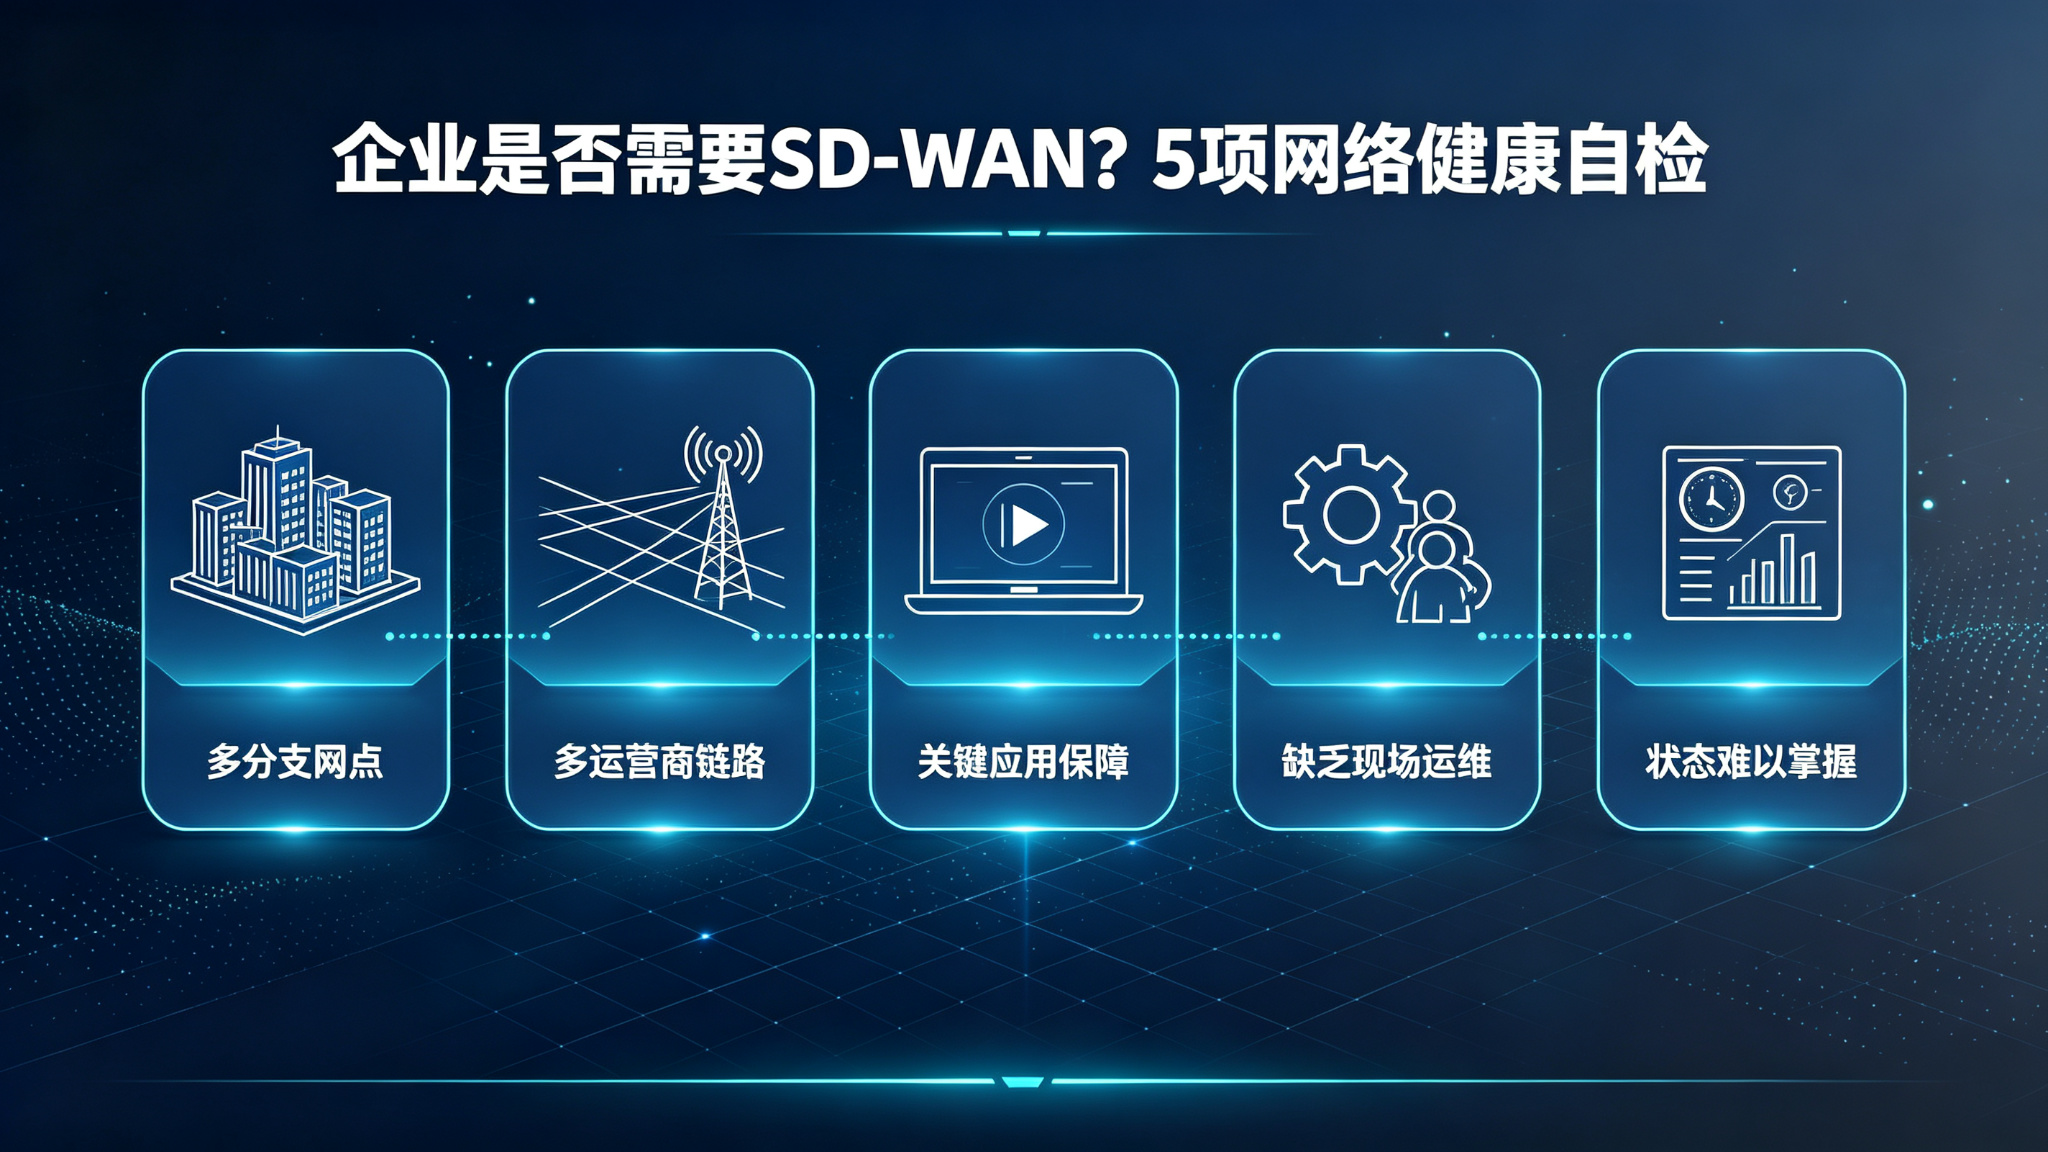
若企业存在以下多项情况,则表明现有网络架构可能已难以满足业务发展需求,建议认真评估SD-WAN的适用性:
若企业仅有一个办公地点且网络结构简单,集中管理的紧迫性相对有限。但当分支数量持续增加,且各地点需统一访问总部业务平台时,策略一致性与集中运维能力便成为必须考量的核心要素。
多线路配置本身并不等同于高效利用。若各线路相互独立运行,缺乏统一的状态监测与流量调度机制,企业仍可能面临某条链路拥堵而其他链路利用率不足的矛盾。智能选路与链路冗余的价值,需结合实际线路条件加以判断。
视频会议、工业物联数据采集、视频监控回传、ERP业务系统等应用对网络时延与抖动的敏感程度各不相同。企业应先梳理直接影响业务连续性的关键应用,再评估是否需通过QoS及选路策略实施针对性保障。
若新分支上线、策略调整与故障排查均需依赖总部工程师现场支持,则分支数量增长将导致运维压力同步上升。ZTP零接触部署与远程集中管理可有效降低现场工作依赖,但企业仍需建立清晰的设备、链路与策略管理流程。
当网络信息分散于不同设备与管理界面时,总部难以快速获取各分支的实时运行状况。若企业期望实现统一可视化管理与集中策略下发,SD-WAN的可视化与集中管控能力便具有明确的实践价值。
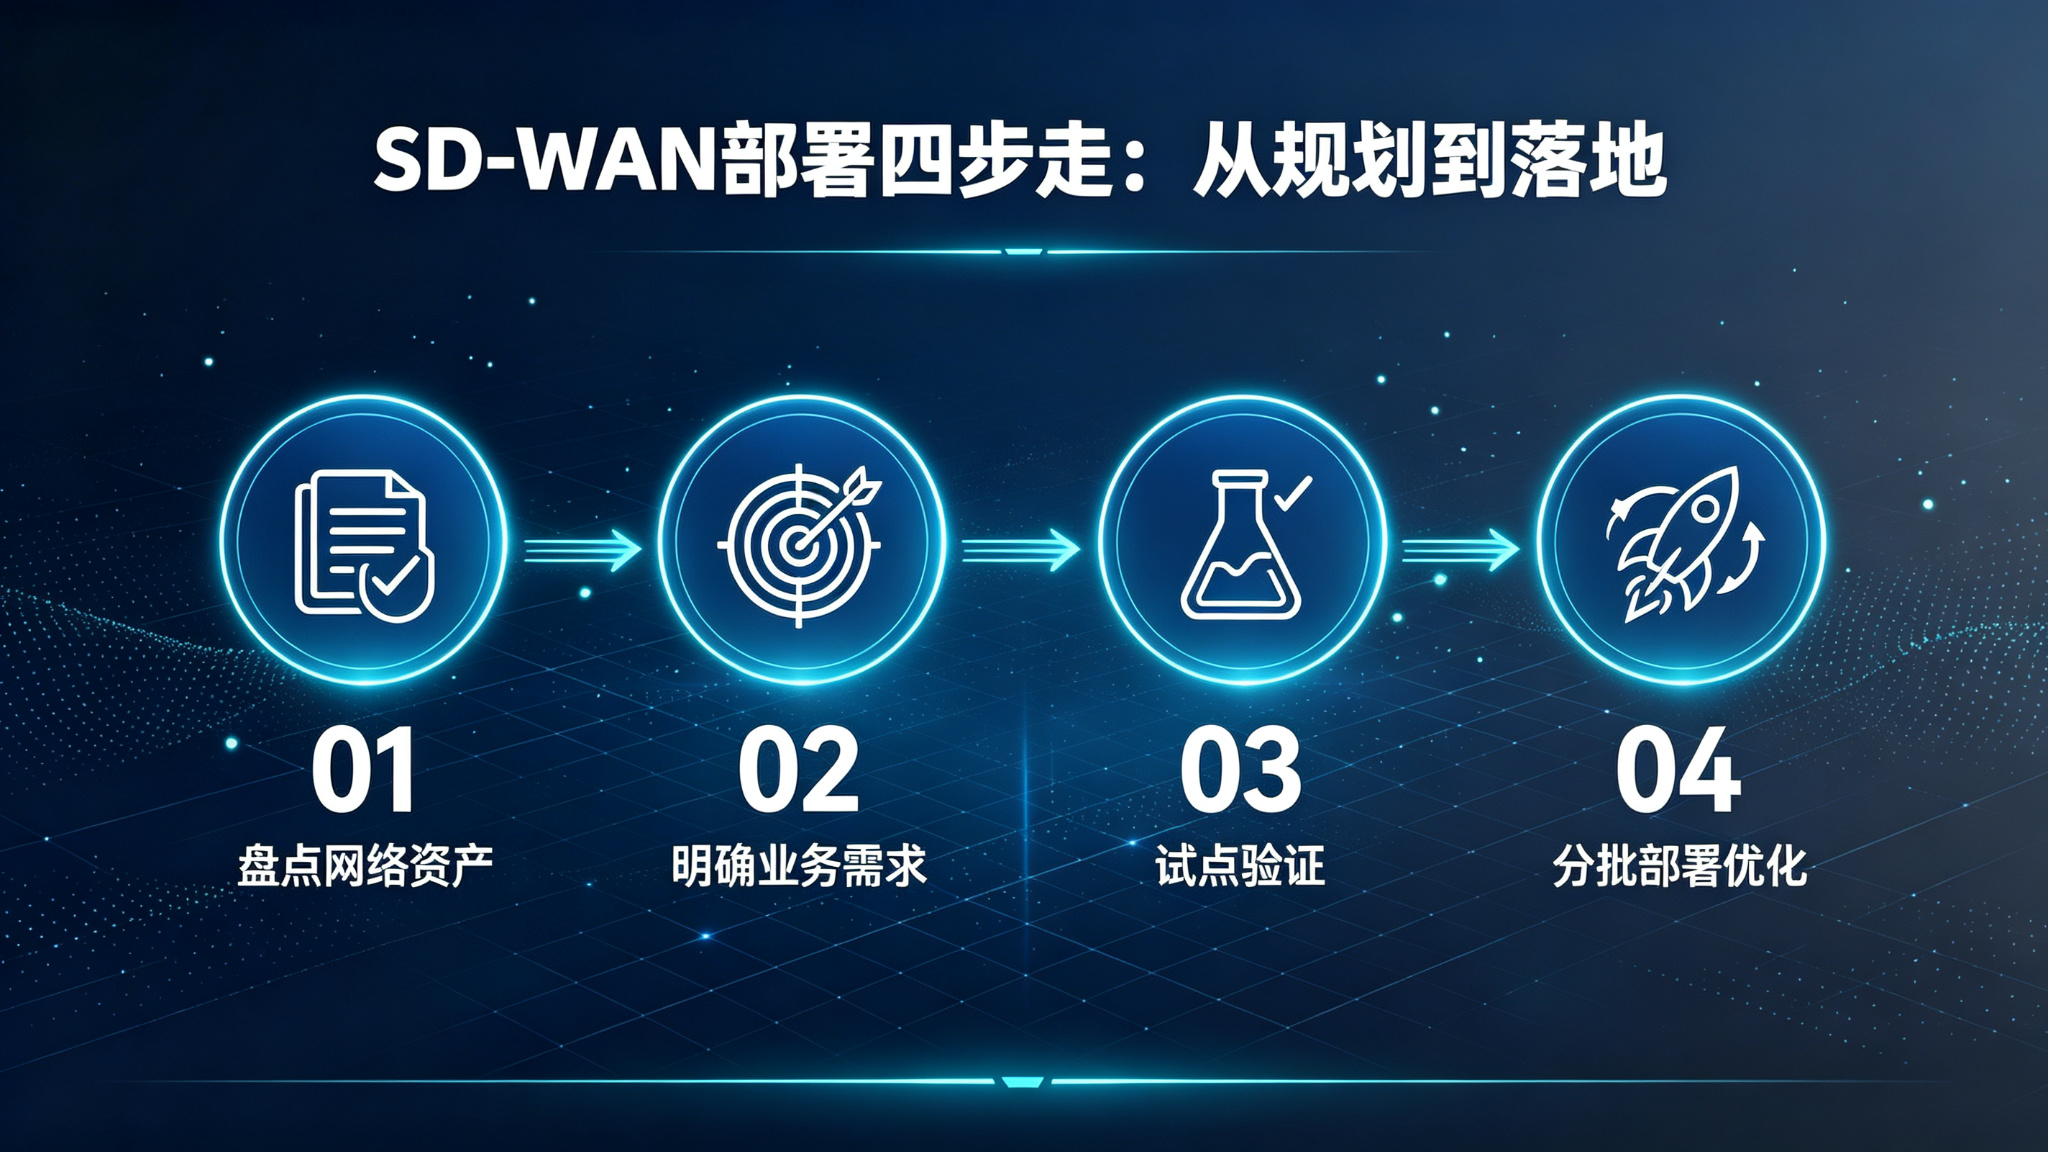
SD-WAN的部署并非简单的设备更换,建议企业遵循以下科学流程有序推进:
全面梳理分支数量、运营商线路合约、现网设备型号、关键应用清单及近期故障记录。唯有充分了解现状,后续方案设计才能聚焦真实问题,而非单纯的技术替换。
确定哪些业务应获得优先保障,哪些分支需配置链路冗余,以及总部希望统一管控哪些策略参数。策略制定应以业务需求为出发点,避免仅围绕技术指标展开。
选取网络环境或业务类型具有典型性的分支,对线路接入质量、策略下发有效性、关键应用体验改善程度及故障处理流程进行全面验证。试点阶段应系统记录部署中遇到的问题,为后续推广积累经验。
依据试点成果,按分支类型或地域分批次推进部署。上线并非项目终点,后续仍需持续监测网络运行状态,结合业务变化动态调整流量策略与运维流程。
以OgCloud SD-WAN企业组网方案为例,以下三类国内企业正在受益:
1. 连锁餐饮/零售:门店收银系统高峰期卡顿,导致顾客排长队。通过OgCloud部署主宽带+备用4G/5G双保险架构,配合智能选路,收银成功率提升至99.99%,广域网开支直接降低一半。
2. 制造业工业物联:工厂PLC设备需要远程调试,但传统VPN配置复杂且不稳定。OgCloud通过二层透传和旁路零停机部署,无需改造原有工业环网,即可实现工程师远程秒级运维。
3. 集团型ERP互联:分公司访问总部用友/金蝶/SAP速度极慢。OgCloud针对ERP协议做定向优化,缓解了跨地域访问的时延问题,协作效率大幅提升。
不需要全部换掉。 部署SD-WAN有灵活的方式:
1. 支持旁路部署——SD-WAN设备可并联接入现有网络,不改动原有路由器、防火墙和网络架构,部署过程业务不中断
2. 兼容现有线路——原有的宽带、MPLS专线、4G/5G均可保留,SD-WAN支持混合组网,利旧复用
3. 分支侧可渐进替换——分支端部署SD-WAN专用CPE设备(替换原有分支路由器/防火墙),总部端多数情况无需大变 。后期如有需要,可渐进式切换 。
支持。主流SD-WAN方案普遍提供与阿里云、腾讯云、AWS、Azure等主流公有云的预集成能力。SD-WAN的集中管理平台可统一配置跨云访问策略,避免为每个云单独建立连接。
可以。 SD-WAN的CPE设备通过普通宽带即可接入,设备上电后自动向云端控制器注册,建立加密Overlay隧道 。即使各分支都只有普通宽带,也能通过SD-WAN骨干网POP节点实现互联互通。
有必要,且不贵。当VPN超过3个分支后运维负担会隐性膨胀,而SD-WAN设备通电即用、云端统一管理,无需每个分支配IT人员。
控制权仍在自己手里。SD-WAN是控制器集中管理+策略自定义。企业通过可视化界面自行配置应用选路优先级、安全策略、QoS规则,厂商只提供平台与运维支撑 。
对多分支企业组网而言,2026年的网络建设主题已变。判断SD-WAN是否值得部署,关键不是追逐技术热点,而是确认它能否解决你当前的开通效率、链路调度和运维管理难题。
建议对照这份“体检清单”完成一次网络现状盘点。如需针对具体业务场景的组网建议,可咨询OgCloud获取定制化的SD-WAN解决方案。